어제까지 멀쩡히 열리던 공유 폴더가 오늘 갑자기 암호를 다시 묻습니다. 분명히 맞는 계정과 암호를 넣었는데도 "사용자 이름 또는 암호가 올바르지 않습니다"만 반복되고, 명령 프롬프트에서 net use를 쓰면 시스템 오류 1326이 돌아옵니다. 집이나 사무실의 다른 PC에서는 같은 공유 폴더가 잘 열리는데 유독 한 대만 안 되는 상황이라면, 원인이 암호가 아닐 가능성이 높습니다.
네트워크 드라이브 자체가 끊기는 증상이라면 네트워크 드라이브 재연결 안됨, 빨간 X 5단계 해결에서 기본 공유 설정을 먼저 점검하시고, 아래 내용은 "자격 증명을 계속 다시 묻는" 인증 실패에 해당합니다.
3줄 핵심 요약
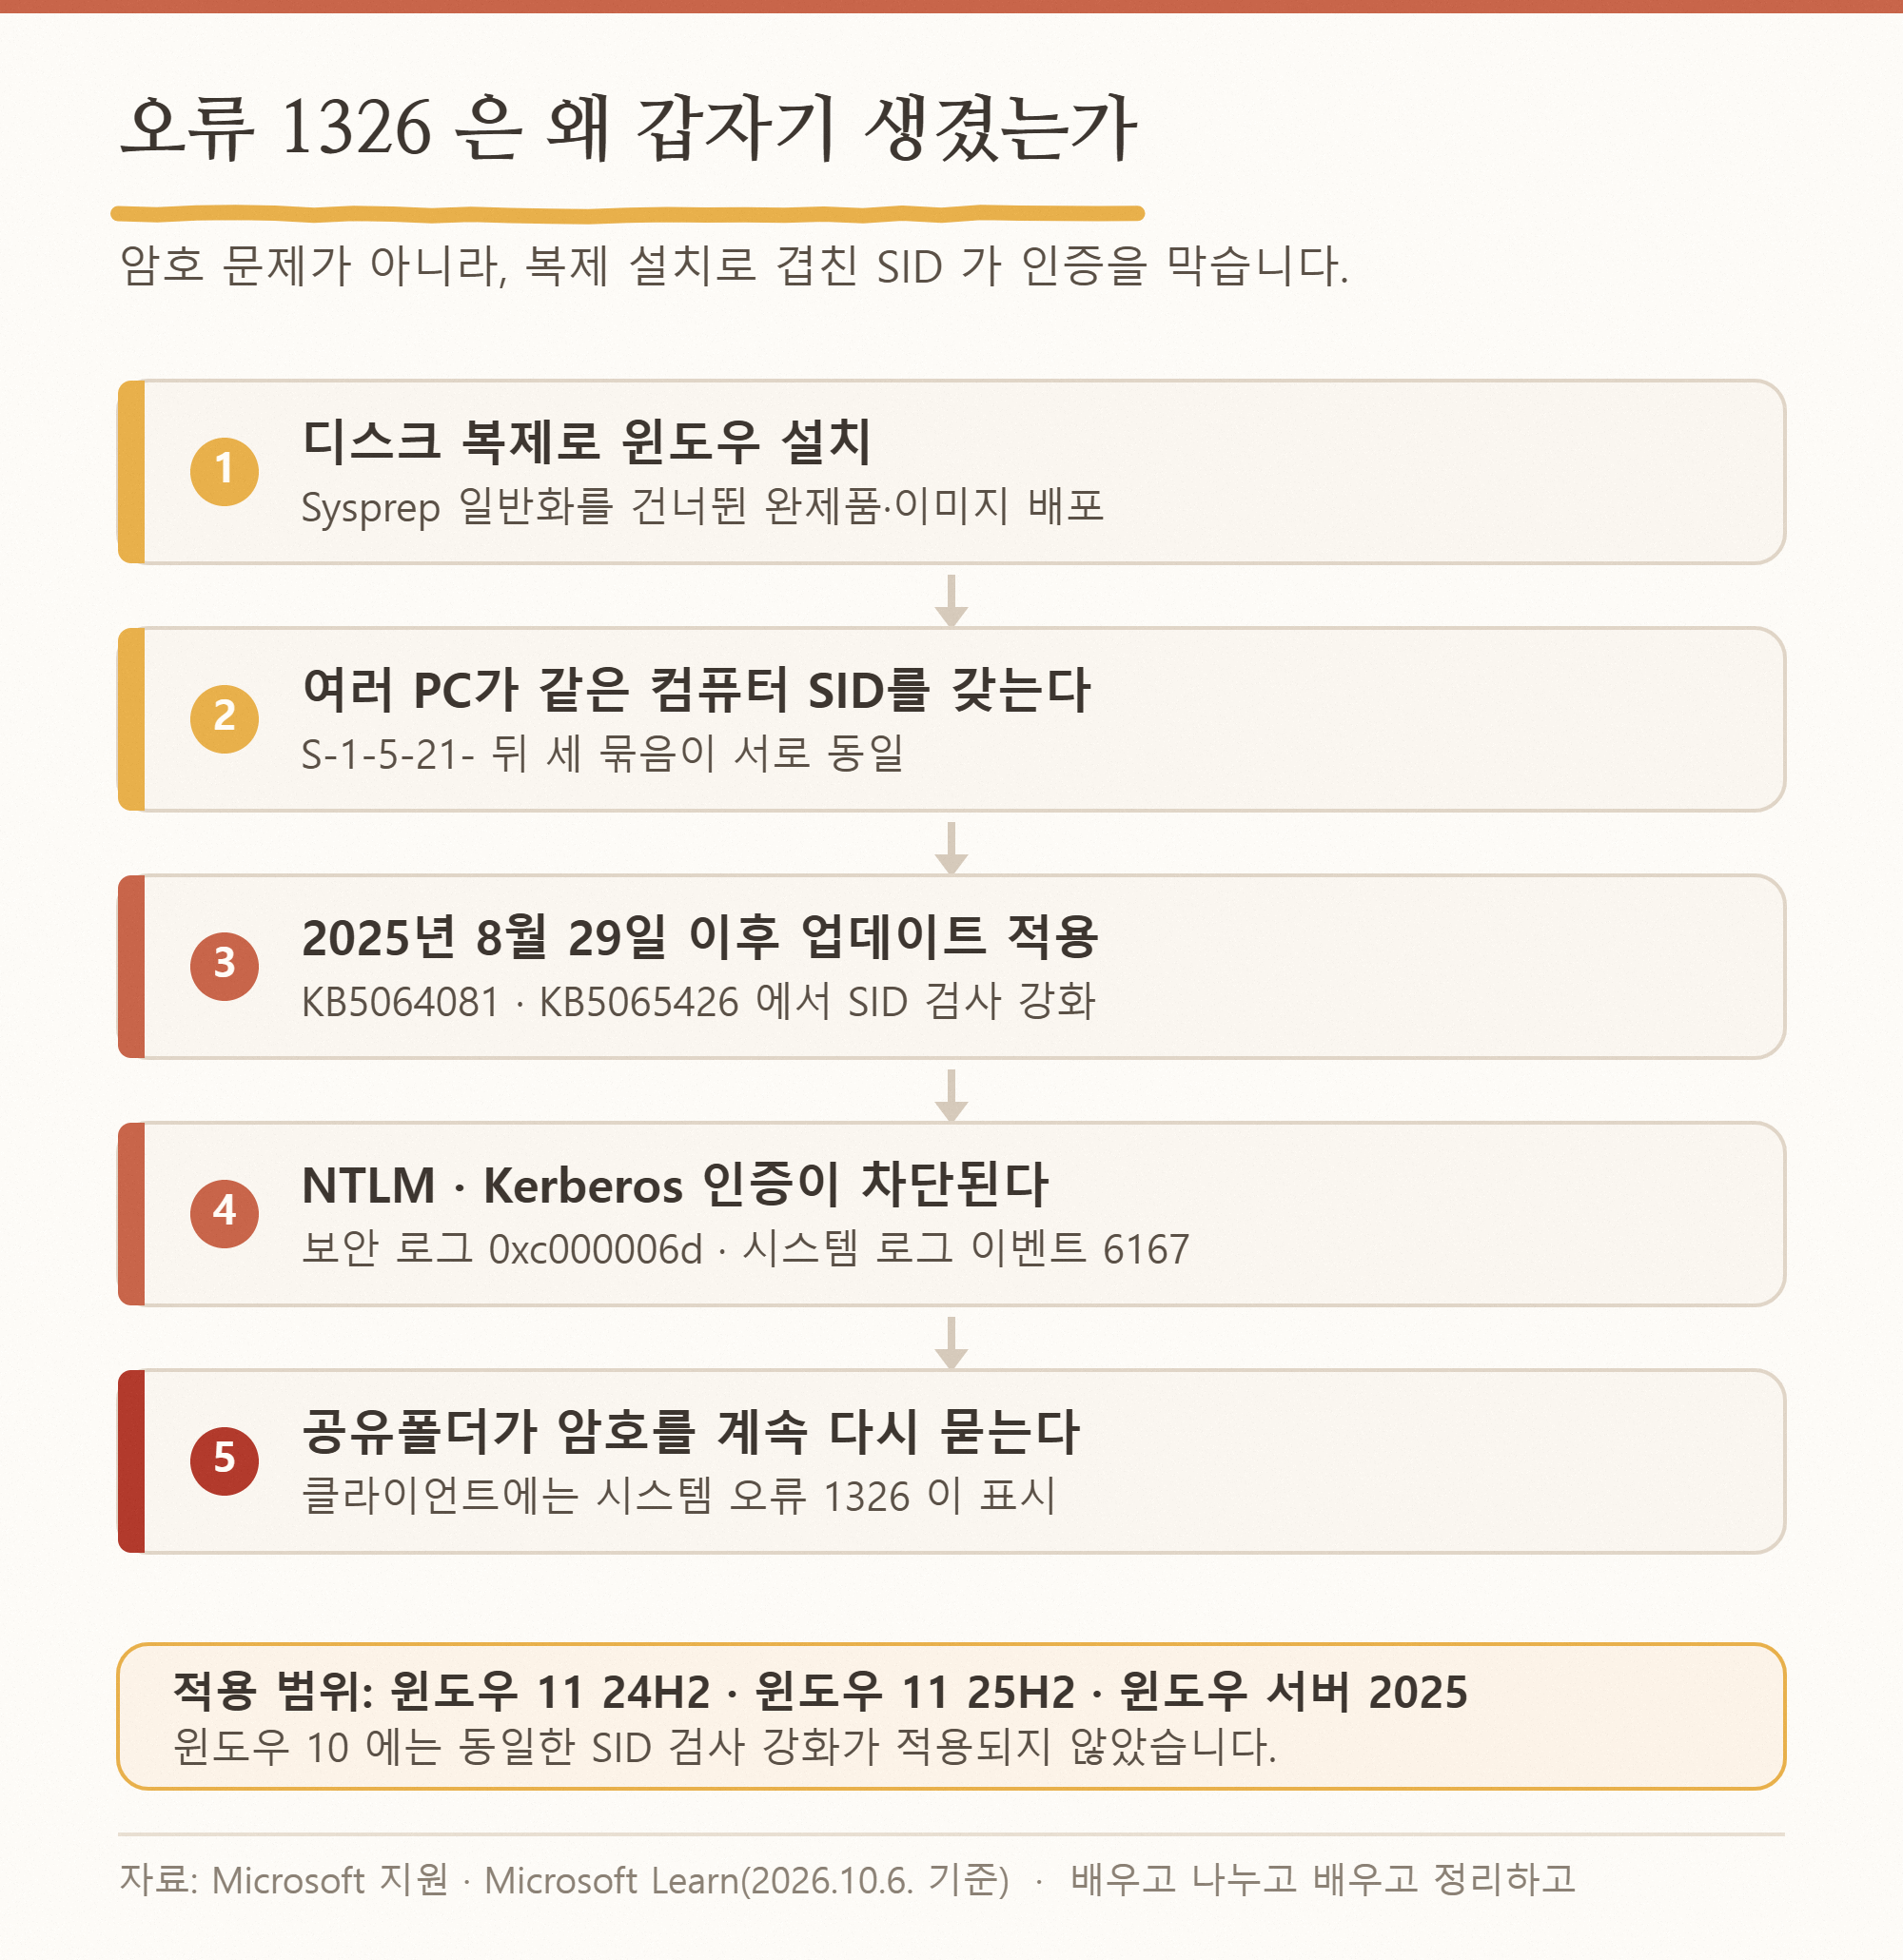
- 원인 — 2025년 8월 29일 이후 배포된 누적 업데이트가 SID(보안 식별자) 검사를 강화했습니다. 복제(이미지 클론)로 설치된 PC끼리 컴퓨터 SID가 같으면 NTLM·Kerberos 인증이 차단됩니다.
- 해결의 정석 — 자격 증명 관리자 캐시를 먼저 비우고, 그래도 안 되면
whoami /user로 두 PC의 컴퓨터 SID를 비교한 뒤 한쪽을sysprep /generalize로 새로 만듭니다. - 안 될 때 — 보안 업데이트를 제거하는 임시 조치보다, 해당 PC만 윈도우를 새로 설치하는 편이 안전하고 확실합니다.
사용자 이름 또는 암호가 올바르지 않습니다가 반복되는 이유
이 증상의 함정은 암호가 실제로 맞는데도 거부된다는 점입니다. 공유를 제공하는 쪽 PC의 이벤트 뷰어 보안 로그를 보면 로그온 실패 기록이 남는데, 거기에 찍히는 상태 코드가 0xc000006d입니다. 이 코드는 "자격 증명이 올바르지 않음"을 뜻하는 일반 로그온 실패 코드이고, 클라이언트 쪽에 보이는 Win32 오류 번호가 1326번(ERROR_LOGON_FAILURE)입니다. 즉 둘은 같은 사건을 서버 쪽 코드와 클라이언트 쪽 코드로 각각 표현한 것입니다.
그런데 틀린 암호를 넣었을 때와 맞는 암호를 넣었을 때의 로그는 구분됩니다. 틀린 암호라면 하위 상태(SubStatus)에 0xc000006a가 함께 찍히고 실패 이유가 "알 수 없는 사용자 이름 또는 잘못된 암호"로 기록됩니다. 반대로 암호는 맞는데 인증 자체가 막힌 경우에는 SubStatus가 0x0으로 남고 대상 도메인 이름이 비어 있습니다. 후자에 해당하면 암호를 아무리 다시 입력해도 해결되지 않습니다.
그 배경에 마이크로소프트의 인증 강화 조치가 있습니다. 2025년 8월 29일 이후 배포된 업데이트부터 윈도우는 장치의 SID를 추가로 검증합니다. 해당 변경이 들어간 업데이트는 다음과 같습니다.
- KB5064081 — 2025년 8월 29일, OS 빌드 26100.5074 (미리 보기)
- KB5065426 — 2025년 9월 9일, OS 빌드 26100.6584
영향 범위는 윈도우 11 버전 24H2, 윈도우 11 버전 25H2, 윈도우 서버 2025입니다. 24H2와 25H2는 같은 서비스 분기를 공유하므로, 25H2로 올린 뒤에 증상이 나타났다고 해서 25H2만의 문제는 아닙니다.
중복 SID가 왜 생기고 왜 인증을 막는가
컴퓨터 SID는 윈도우를 설치할 때 PC마다 한 번 만들어지는 고유 번호입니다. 그런데 완제품 PC를 조립·판매하는 과정에서 한 대에 윈도우를 설치해 두고 그 디스크를 그대로 복제해서 여러 대에 넣는 일이 흔합니다. 정상 절차라면 복제 전에 Sysprep으로 일반화(generalize)를 해서 SID를 지워야 하는데, 이 단계를 건너뛰면 복제된 PC들이 전부 동일한 컴퓨터 SID를 갖게 됩니다.
예전 윈도우는 이 상태를 묵인했습니다. 그래서 수년간 아무 문제 없이 쓰던 PC들이, 업데이트 한 번으로 갑자기 서로를 인증하지 못하게 된 것입니다. 같은 매장에서 같은 시기에 구입한 두 대, 혹은 회사에서 이미지로 한꺼번에 깔아 배포한 PC들 사이에서 유독 자주 나타나는 이유가 여기에 있습니다.
SID가 겹칠 때 나타나는 증상은 공유 폴더에만 그치지 않습니다. 함께 보고되는 증상은 다음과 같습니다.
- 자격 증명 입력창이 끝없이 반복해서 뜬다
- 컴퓨터 이름으로도, IP 주소로도 네트워크 폴더에 접근하지 못한다
- 원격 데스크톱(RDP) 세션 연결이 실패한다
- 장애 조치 클러스터링에서 액세스 거부가 발생한다
- 시스템 로그에 lsasrv 원본의 이벤트 ID 6167이 기록되며, "컴퓨터 ID가 부분적으로 일치하지 않습니다"라는 메시지가 함께 남는다
- 보안 로그에
SEC_E_NO_CREDENTIALS오류가 남는다
원격 데스크톱이 같이 안 되는 경우라면 원격 데스크톱 연결 안됨, KB5129195 긴급 패치 5단계 해결의 패치 관련 증상과 구분해서 판단하시는 편이 좋습니다. 패치 결함이면 모든 PC에서 똑같이 실패하지만, 중복 SID 문제는 특정 조합의 PC에서만 실패합니다.
1단계 — 자격 증명 관리자 캐시부터 비운다
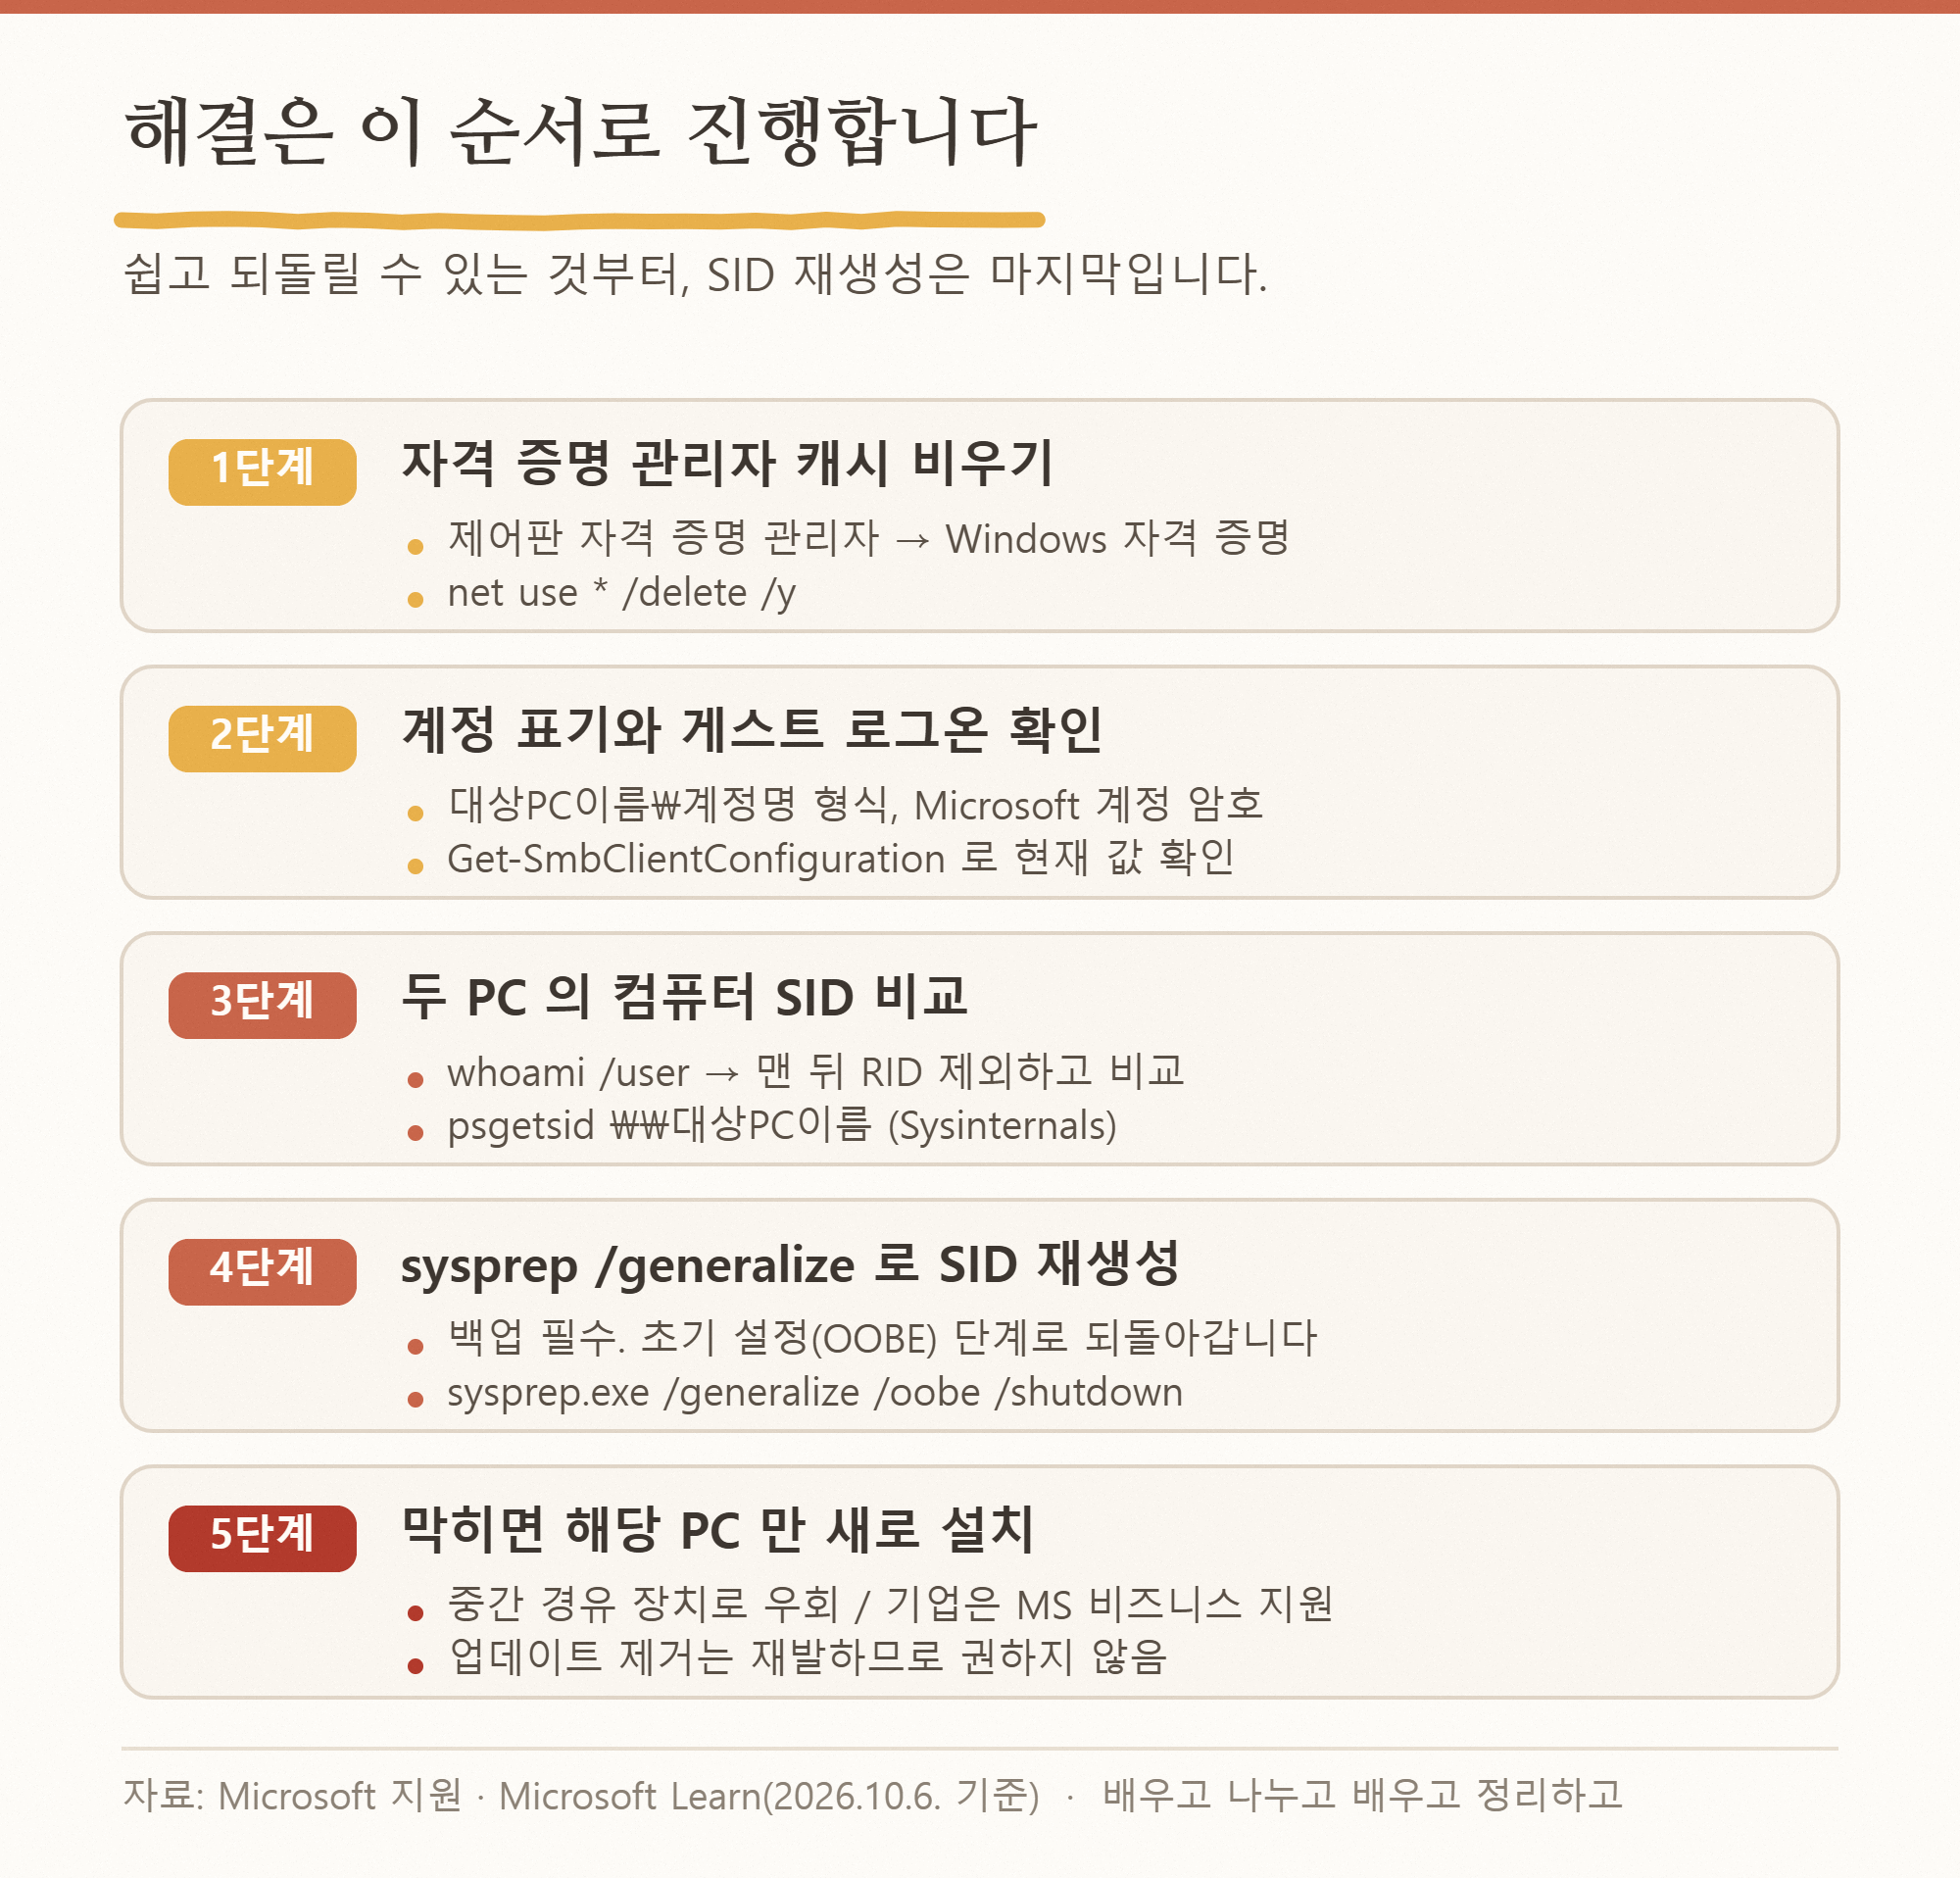
SID를 손대기 전에, 훨씬 흔한 원인인 잘못 저장된 자격 증명을 먼저 제거합니다. 한 번 틀린 암호를 "기억하기"로 저장해 두면 그 값이 계속 재사용되어 같은 실패가 반복됩니다.
- 작업 표시줄 검색창에
자격 증명 관리자를 입력해 실행합니다. - Windows 자격 증명을 누릅니다.
- 목록에서 접속하려는 PC 이름이나 IP로 시작하는 항목을 모두 펼쳐 제거합니다.
- 명령 프롬프트를 열고 기존 연결을 모두 끊습니다. 한 줄씩 실행하십시오.
net use * /delete /ynet use \\192.168.0.10\공유폴더 /user:대상PC이름\계정명 *두 번째 명령은 암호를 화면에 남기지 않고 입력받습니다. 여기서 정상 연결되면 캐시 문제였던 것이고, 다시 시스템 오류 1326이 나오면 다음 단계로 넘어갑니다.
2단계 — 계정 이름 표기와 게스트 로그온 설정 확인
이 단계에서 잡히는 경우가 생각보다 많습니다. 확인할 것은 세 가지입니다.
- 계정 이름 표기 — 공유를 제공하는 PC의 계정이 Microsoft 계정에 연결돼 있으면, 로컬 계정 이름이 아니라 Microsoft 계정 이메일 주소와 그 암호를 넣어야 합니다. PIN으로 로그인하고 있더라도 네트워크 인증에는 PIN이 아닌 계정 암호를 써야 합니다.
- 컴퓨터 이름 접두사 — 계정 칸에
대상PC이름\계정명형식으로 넣습니다. 접두사 없이 계정명만 넣으면 내 PC의 계정으로 해석되어 실패할 수 있습니다. - 암호 없는 계정 — 공유 제공 PC의 계정에 암호가 설정돼 있지 않으면 네트워크 로그온이 기본적으로 거부됩니다. 암호를 하나 지정하거나, 아래 게스트 로그온을 허용해야 합니다.
NAS나 오래된 공유 장비처럼 윈도우 계정 체계를 쓰지 않는 상대라면, 게스트 로그온 허용이 필요할 수 있습니다. 관리자 권한 PowerShell에서 현재 설정을 먼저 확인하십시오.
Get-SmbClientConfiguration | Select-Object EnableInsecureGuestLogons, RequireSecuritySignature⚠️ 위험 고지 — 아래 명령은 보안 수준을 낮추는 조치입니다. 인증 없는 게스트 접속을 허용하면 같은 네트워크의 누구나 공유에 접근할 수 있고, 중간자 공격에 노출됩니다. 신뢰할 수 있는 가정·사내 네트워크에서 다른 방법이 모두 실패했을 때만, 그리고 되돌릴 것을 전제로 사용하십시오. 회사 PC라면 먼저 관리자와 상의해야 합니다.
Set-SmbClientConfiguration -EnableInsecureGuestLogons $true -Force원래대로 되돌리는 명령은 다음과 같습니다. 문제 확인이 끝나면 반드시 복구하십시오.
Set-SmbClientConfiguration -EnableInsecureGuestLogons $false -Force참고로 SMB 서명 요구를 해제하는 설정(RequireSecuritySignature $false)도 인터넷에 해결책으로 널리 돌아다니지만, 이것은 중복 SID 문제를 해결하지 못합니다. 서명은 통신 무결성에 관한 설정이고 지금 막힌 것은 신원 확인 단계이기 때문입니다. 효과 없이 보안만 약해지므로 권하지 않습니다.
3단계 — 두 PC의 컴퓨터 SID를 비교한다
여기까지 해도 안 되면 SID 중복을 실제로 확인합니다. 문제가 되는 두 대 모두에서 명령 프롬프트를 열고 다음을 실행하십시오.
whoami /userS-1-5-21-1111111111-2222222222-3333333333-1001 같은 값이 나옵니다. 맨 뒤 -1001은 계정 번호(RID)이므로 떼어 내고, 앞의 S-1-5-21-1111111111-2222222222-3333333333 부분이 컴퓨터 SID입니다. 두 PC에서 이 부분이 완전히 같다면 중복 SID가 확정입니다.
더 정확하게 확인하려면 마이크로소프트 Sysinternals의 PsGetSid를 쓸 수 있습니다. 공식 도구이며 윈도우 8.1 이상에서 동작합니다. 압축을 풀고 관리자 권한 명령 프롬프트에서 실행합니다.
psgetsid \\대상PC이름⚠️ 과거에 쓰이던 NewSID 도구는 사용하지 마십시오. 제작자인 Sysinternals에서 안전하게 동작하지 않는다는 이유로 오래전에 배포를 중단했습니다. SID를 바꾸는 공식 수단은 Sysprep뿐입니다.
4단계 — sysprep /generalize로 SID를 새로 만든다
마이크로소프트가 안내하는 영구 해결책은 "고유한 SID가 보장되는 지원 방식으로 장치를 다시 구성"하는 것이고, 실무에서 그 수단이 Sysprep 일반화입니다. 일반화는 운영체제 볼륨의 컴퓨터 SID를 교체하고 구성된 장치를 제거합니다(드라이버 자체는 남습니다).
⚠️ 반드시 읽을 위험 고지
- 이 작업은 윈도우 초기 설정(OOBE) 단계로 되돌리는, 재설치에 준하는 작업입니다. 실행 전 중요한 데이터를 외부 저장소에 백업하십시오.
- 윈도우 정품 인증 상태와 일부 개인 설정이 초기화될 수 있습니다. 도메인에 가입된 PC는 가입이 해제됩니다.
- Microsoft Store 앱을 설치하거나 업데이트한 직후에는 Sysprep이 실패합니다. 실패 시
%WINDIR%\System32\Sysprep\Panther폴더의 로그를 확인하십시오. - 두 대 중 한 대만 작업하면 됩니다. 데이터가 적고 다시 세팅하기 쉬운 쪽을 고르십시오.
- 실행 횟수 제한이 있습니다. 윈도우 8.1 및 윈도우 서버 2012 이후는 한 이미지당 1001회, 윈도우 7과 윈도우 서버 2008 R2는 3회입니다. 일반 사용자가 걸릴 일은 거의 없습니다.
백업을 마친 뒤, 관리자 권한 명령 프롬프트에서 실행합니다.
%WINDIR%\system32\sysprep\sysprep.exe /generalize /oobe /shutdown종료된 PC를 다시 켜면 지역·키보드·계정을 묻는 초기 설정 화면이 나옵니다. 설정을 마치면 새 컴퓨터 SID가 만들어집니다. 3단계의 whoami /user를 다시 실행해 앞부분이 달라졌는지 확인하고, 공유 폴더에 접속해 보십시오.
5단계 — sysprep이 막히면 선택할 수 있는 대안
Sysprep이 치명적 오류로 중단되거나 작업 자체가 부담스러울 때 쓸 수 있는 선택지는 세 가지입니다.
- 해당 PC만 윈도우를 새로 설치한다 — 가장 확실합니다. 설치 미디어로 깨끗하게 설치하면 SID가 새로 만들어집니다. 복제 설치로 생긴 다른 잠재 문제까지 함께 사라지므로, 데이터 백업이 끝났다면 Sysprep보다 오히려 깔끔합니다.
- 중간 경유지를 둔다 — 급하게 파일만 주고받아야 한다면, SID가 겹치지 않는 제3의 장치(NAS, 공유기 USB 공유, 클라우드 드라이브)를 거치는 방식으로 우회합니다. 근본 해결은 아니지만 업무를 멈추지 않을 수 있습니다.
- 기업 환경이라면 마이크로소프트 비즈니스 지원에 문의한다 — 마이크로소프트는 즉시 재구성이 어려운 조직을 위해 전용 그룹 정책을 통한 임시 완화 방안을 비즈니스 지원 채널로 안내하고 있습니다. 공개 배포되는 설정이 아니므로 직접 문의해야 합니다.
⚠️ KB5065426 같은 보안 업데이트를 제거하는 방법은 권하지 않습니다. 증상은 일시적으로 사라지지만 인증 관련 보안 보완이 함께 사라지고, 다음 누적 업데이트에서 같은 변경이 다시 들어오므로 재발합니다. 업데이트 일시 중지로 시간을 버는 동안 SID를 정리하는 쪽이 맞습니다.
방법별 난이도와 위험도 비교
| 자격 증명 관리자 초기화 | 낮음 | 없음 | 가능 | 캐시 문제일 때만 |
| 계정 표기·암호 설정 교정 | 낮음 | 없음 | 가능 | 표기 문제일 때만 |
| 게스트 로그온 허용 | 낮음 | 높음(보안 저하) | 가능 | 아니오 |
| SMB 서명 요구 해제 | 낮음 | 높음(보안 저하) | 가능 | 아니오(효과 없음) |
| sysprep /generalize | 높음 | 중간(설정 초기화) | 어려움 | 예 |
| 윈도우 재설치 | 높음 | 중간(시간 소요) | 어려움 | 예 |
| 업데이트 제거 | 낮음 | 높음(보안 저하) | 가능 | 아니오(재발) |

그래도 안 될 때
- SID가 서로 다른데도 1326이 뜬다면 중복 SID가 아닌 다른 원인입니다. 공유 제공 PC의 로컬 보안 정책에서 "네트워크에서 이 컴퓨터 액세스" 권한과 "네트워크에서 이 컴퓨터 액세스 거부" 목록을 확인하고, 해당 계정이 거부 목록에 들어 있지 않은지 보십시오.
secpol.msc→ 로컬 정책 → 사용자 권한 할당 경로입니다. - 이벤트 로그가 비어 있다면 요청이 공유 제공 PC에 도달하지 못한 것입니다. 방화벽에서 파일 및 프린터 공유(445 포트)가 허용돼 있는지, 두 PC의 네트워크 프로필이 모두 "개인 네트워크"인지 확인하십시오.
- 특정 계정만 실패한다면 그 계정의 암호를 한 번 변경해 보십시오. 암호 만료나 해시 불일치로 네트워크 인증만 실패하는 사례가 있습니다.
요약
공유 폴더에서 암호가 맞는데도 오류 1326과 0xc000006d가 반복된다면, 2025년 8월 29일 이후 업데이트(KB5064081, KB5065426)가 강화한 SID 검사에 걸린 것일 수 있습니다. 순서는 자격 증명 캐시 초기화 → 계정 표기 교정 → whoami /user로 컴퓨터 SID 비교 → 한쪽 PC의 sysprep /generalize입니다. 보안 설정을 낮추는 우회책은 효과가 없거나 위험하므로 마지막에 두십시오.
같은 24H2·25H2 환경에서 프린터 공유가 함께 막혔다면 0x00000709 프린터 공유 오류, 윈도우11 25H2까지 5단계 해결을 이어서 확인하시면 좋습니다.
자주 묻는 질문
Q. 두 PC 중 어느 쪽을 sysprep해야 하나요?
A. 어느 쪽이든 하나만 하면 됩니다. 설치된 프로그램이 적고 다시 세팅하기 쉬운 쪽, 그리고 공유를 제공하지 않는 쪽(클라이언트)을 고르는 편이 부담이 적습니다.
Q. 같은 모델 PC를 여러 대 쓰면 무조건 SID가 같은가요?
A. 아닙니다. 각 PC에 윈도우를 개별적으로 설치했다면 SID는 모두 다릅니다. 문제가 되는 것은 설치된 디스크를 Sysprep 없이 복제한 경우뿐입니다. whoami /user로 확인하는 것이 가장 빠릅니다.
Q. 중복 SID를 그냥 두면 공유 말고 또 뭐가 문제인가요?
A. 원격 데스크톱 연결 실패, 자격 증명 반복 요청, 클러스터 환경의 액세스 거부가 함께 보고됩니다. 시스템 로그의 이벤트 ID 6167이 같은 원인을 가리키는 신호입니다.
Q. 윈도우 10에서도 생기나요?
A. 이 변경이 적용된 범위는 윈도우 11 24H2, 윈도우 11 25H2, 윈도우 서버 2025입니다. 윈도우 10에서는 동일한 SID 검사 강화가 적용되지 않았습니다. 다만 24H2 PC가 윈도우 10 PC의 공유에 접속하는 구성에서는 클라이언트 쪽 검사에 걸릴 수 있습니다.
'Computer_IT > 윈도우' 카테고리의 다른 글
| 0x00000709 프린터 공유 오류, 윈도우11 25H2까지 5단계 해결 (0) | 2026.10.06 |
|---|---|
| 0x00000709 프린터 오류 5단계 해결, 기본·공유 프린터 모두 (0) | 2026.09.22 |
| 사용자 프로필을 로드할 수 없습니다, 임시 프로필 5단계 해결 (0) | 2026.09.21 |
| 프린터 인쇄 대기 중 멈춤, 스풀러 초기화 5단계 해결 (0) | 2026.09.18 |
| VIDEO_TDR_FAILURE 블루스크린 nvlddmkm.sys 6단계 해결 (0) | 2026.09.18 |


